Auth0でSalesforceへシングルサインオンする
Auth0をSalesforceのログイン画面につなぐと、Auth0のアカウントでSalesforceへログインできます。2023年に書いた記事を、2026年9月時点のAuth0とSalesforceの公式ドキュメントで確かめ直しました。
どういうときに使うのか
Salesforceのほかにも、いくつものクラウドサービスや自社のWebアプリを使っている会社では、サービスごとにIDとパスワードが増えていきます。ログインの入り口を1つにまとめたいときに使うのが、シングルサインオン(SSO)です。
Auth0は、Webアプリやモバイルアプリ、APIに認証と認可の機能をクラウドで提供するサービスです。2026年9月時点の公式サイトの著作権表示は「Okta, Inc.」で、Oktaの製品として提供されています。
Auth0をIDプロバイダ(ログインを受け持つ側)にし、Salesforceをサービスプロバイダ(ログインを受け入れる側)にすると、Auth0のアカウントでSalesforceへ入れるようになります。
ログインの流れ
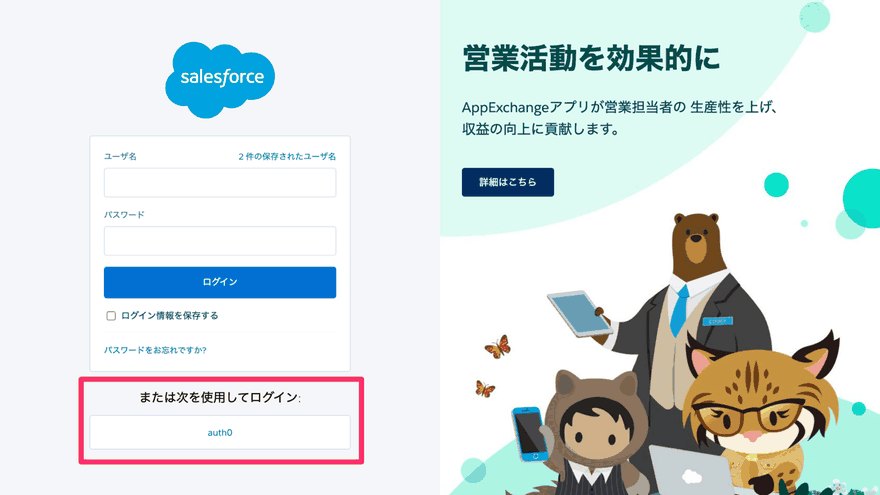
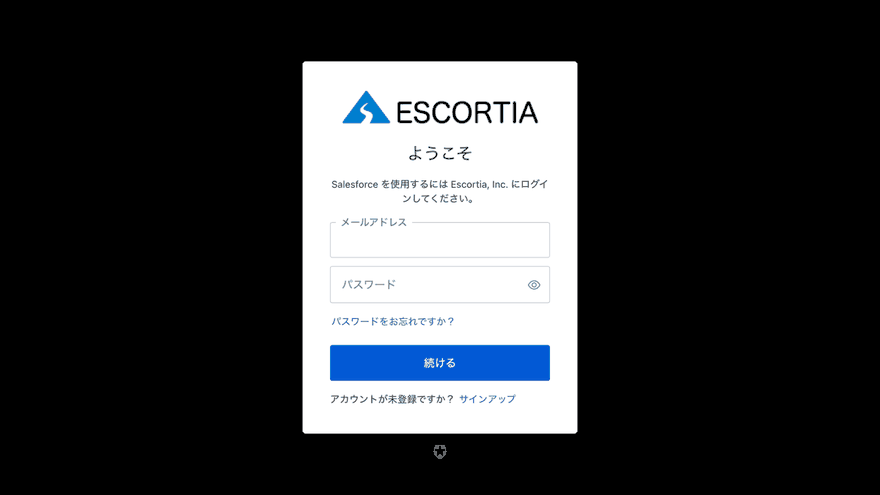
当時の記事では、私たちの組織で試した画面を2枚載せていました。
Salesforceのログイン画面でAuth0を選ぶ
私のドメインのログイン画面に「または次を使用してログイン」という欄ができ、そこにAuth0のボタンが出ます。
Auth0のログイン画面でログインする
Auth0側のログイン画面に移ります。ここでメールアドレスとパスワードを入れます。
Salesforceに戻る
Auth0で認証が通ると、Salesforceのログイン後の画面へ移ります。Salesforceのパスワードは入れません。
設定の全体像
設定はAuth0側とSalesforce側の両方に要ります。ここでは、2026年9月時点の公式ドキュメントで確かめた範囲だけを書きます。
| 側 | 設定すること | 公式ドキュメントでの書かれ方 |
|---|---|---|
| Auth0 | アプリケーションでSAMLのアドオンを有効にする | Addons タブで「SAML2 Web App」を有効にする |
| Auth0 | SalesforceのURLを登録する | SAMLのアサーションの送り先として「Application Callback URL」を入れる |
| Auth0 | Salesforceに渡す情報を取り出す | 証明書と「Identity Provider Metadata」をダウンロードする |
| Salesforce | Auth0をSAMLのIDプロバイダとして登録する | SAMLのシングルサインオン設定を作る |
| Salesforce | ログイン画面にボタンを出す | 私のドメインの「認証設定」で、使う認証サービスを選ぶ |
Auth0でSAMLのアドオンを有効にする
Auth0のダッシュボードでアプリケーションを開き、Addons タブで「SAML2 Web App」を有効にします。Application Callback URLには、Salesforce側のシングルサインオン設定で表示されるURLを入れます。
証明書とメタデータを取り出す
Auth0の証明書と、IDプロバイダのメタデータをダウンロードします。Salesforce側の設定で使います。
SalesforceにSAMLのシングルサインオン設定を作る
Auth0から取り出したメタデータや証明書を使って、Auth0をIDプロバイダとして登録します。
私のドメインのログイン画面に出す
設定の「クイック検索」で「私のドメイン」を開き、「認証設定」の「編集」から、ログイン画面に出す認証サービスを選びます。
導入の前に決めておくこと
- どのユーザーをSSOに切り替えるかです。全員を一度に切り替えるより、一部のユーザーで試してから広げるほうが安全です
- Auth0とSalesforceのユーザーをどう突き合わせるかです。SAMLでは、Auth0から渡す値とSalesforceのユーザーの値を一致させてひもづけます
- Salesforceのパスワードでのログインを残すかです。Auth0が止まったときに管理者が入れる経路を残しておくと、障害のときに困りません
当時の記事から変わったこと
- 当時の記事は、ログインの見た目を2枚の画像で見せるだけでした。今回、設定の全体像と、2026年9月時点の公式ドキュメントで確かめた手順を足しました
- Auth0がOktaの製品として提供されていることを、公式サイトで確かめて書き足しました
- 料金は、プランや契約で変わるためここには書きません。Auth0の公式サイトで確認してください
確認した環境
- 2026年9月時点のAuth0公式ドキュメント「Configure Auth0 as SAML Identity Provider」、Auth0公式サイト、Salesforce公式ヘルプ「Add Identity Providers to the My Domain Login Page」で確認しています
- 画像は2023年当時のもので、個人を特定できる情報は写っていないことを確かめてから載せています
まとめ
- Auth0をIDプロバイダにすると、Auth0のアカウントでSalesforceへシングルサインオンできます
- Auth0側では「SAML2 Web App」アドオンを有効にし、証明書とメタデータを取り出します
- Salesforce側では、SAMLのシングルサインオン設定を作り、私のドメインの「認証設定」でボタンを出します
- 切り替えるユーザーの範囲と、Auth0が止まったときの入り口を先に決めておきます
- Auth0は2026年9月時点でOktaの製品として提供されています
Salesforceの導入・運用についてご相談ください
導入前の検討から、お使いの環境の改修・運用、AIとの連携まで承ります。状況を伺ったうえで、進め方をご提案します。